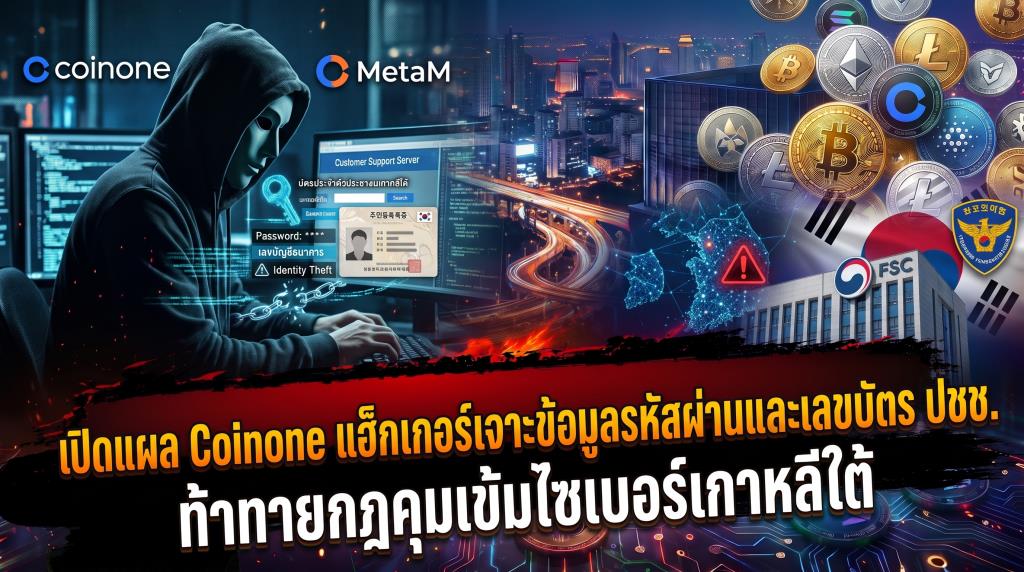
เหตุเจาะเซิร์ฟเวอร์บริษัท MetaM ผู้ให้บริการเอาต์ซอร์สฝ่ายบริการลูกค้าของศูนย์ซื้อขายคริปโตเกาหลีใต้อย่าง Coinone เมื่อวันที่ 12 พฤศจิกายน 2569 ซึ่งตรงกับวันเดียวกับที่คณะกรรมการบริการทางการเงินแห่งเกาหลีใต้เพิ่งประกาศมาตรการคุมเข้มภัยไซเบอร์ กำลังตั้งคำถามใหญ่ต่อจุดบอดของอุตสาหกรรมสินทรัพย์ดิจิทัล แม้แพลตฟอร์มจะยืนยันว่าระบบซื้อขายและกระเป๋าเงินหลักไม่ได้รับผลกระทบ แต่ข้อมูลอ่อนไหวที่หลุดออกไปกลับครอบคลุมตั้งแต่ชื่อ เบอร์โทรศัพท์ อีเมล วันเดือนปีเกิด ที่อยู่ เลขประจำตัวประชาชน เลขที่บัญชีธนาคาร ที่อยู่กระเป๋าเงินคริปโต รหัสธุรกรรม ไปจนถึงรหัสผ่านที่ลูกค้าเคยแจ้งไว้ระหว่างติดต่อเจ้าหน้าที่ ซ้ำร้ายบริษัทยังใช้เวลาถึง 3 วันกว่าจะเปิดเผยเรื่องนี้ต่อสาธารณะในวันที่ 15 พฤศจิกายน 2569 โดยไม่ระบุจำนวนผู้เสียหายที่แน่ชัด ทิ้งให้ผู้ใช้งานต้องเผชิญความเสี่ยงจากขบวนการฟิชชิงและการสวมรอยขโมยตัวตนด้วยข้อมูลจริงของตัวเอง
การป้องกันภัยไซเบอร์ในโลกการเงินยุคใหม่มักวัดความแข็งแกร่งจากจุดที่เปราะบางที่สุดเสมอ กรณีของ Coinone สะท้อนภาพความย้อนแย้งนี้ได้อย่างชัดเจน เพราะวันที่ 12 พฤศจิกายน 2569 ที่ผู้โจมตีเจาะเข้าถึงเซิร์ฟเวอร์ของ MetaM และดึงบันทึกการให้บริการลูกค้าออกไป เป็นวันเดียวกับที่คณะกรรมการบริการทางการเงินแห่งเกาหลีใต้ หรือ Financial Services Commission (FSC) ประกาศแนวทางอนุญาตให้ศูนย์ซื้อขายคริปโตระงับการถอนเงินชั่วคราวได้ทันทีเมื่อมีเหตุสงสัยว่าถูกแฮ็ก พร้อมกำชับให้ยกระดับการเฝ้าระวังตลอด 24 ชั่วโมง
ข้อมูลจากคำแถลงของ Coinone ระบุว่าบริษัทรับทราบเหตุละเมิดความปลอดภัยจาก MetaM ตั้งแต่วันพฤหัสบดีที่ 12 พฤศจิกายน 2569 ซึ่งเป็นวันเดียวกับที่เกิดเหตุ ทว่าคำเตือนอย่างเป็นทางการกลับถูกเผยแพร่ต่อสาธารณะในวันอาทิตย์ที่ 15 พฤศจิกายน 2569 หรือทิ้งช่วงห่างถึง 3 วันเต็ม ในช่วงเวลาที่ข้อมูลส่วนบุคคลระดับลึกตกอยู่ในมือผู้ไม่หวังดีแล้ว คำถามสำคัญในสายตาผู้ใช้งานคือ ช่วงสุญญากาศ 72 ชั่วโมงดังกล่าวถูกใช้ไปกับการตรวจสอบภายในเพียงอย่างเดียว หรือเปิดช่องให้มิจฉาชีพนำข้อมูลไปเตรียมการโจมตีล่วงหน้าโดยที่เจ้าของข้อมูลยังไม่ทันรู้ตัว
ขณะเดียวกันทาง Coinone ชี้แจงว่าระบบบัญชีสมาชิก ระบบซื้อขาย และโครงสร้างพื้นฐานกระเป๋าเงินคริปโตทำงานแยกออกจากเซิร์ฟเวอร์ของ MetaM โดยสิ้นเชิง และยังไม่พบหลักฐานการเจาะเข้าสู่ระบบหลักโดยตรง อีกทั้งลูกค้าที่ไม่เคยติดต่อศูนย์บริการลูกค้าก็ไม่ได้รับผลกระทบ คำอธิบายนี้ฟังขึ้นในเชิงสถาปัตยกรรมระบบและช่วยยืนยันว่าสินทรัพย์ในกระเป๋าหลักยังไม่ถูกโอนออกไป แต่การแยกส่วนเซิร์ฟเวอร์ไม่อาจลบล้างความจริงที่ว่า ข้อมูลที่หลุดออกจากด่านหน้าของฝ่ายบริการลูกค้านั้นมีรายละเอียดมากพอที่จะนำไปใช้เจาะเกราะป้องกันตัวตนในขั้นถัดไป
เมื่อไล่ดูรายการข้อมูล 10 ประเภทที่ Coinone ยอมรับว่าอาจรั่วไหล ได้แก่ ชื่อ เบอร์โทรศัพท์ อีเมล วันเดือนปีเกิด เลขที่บัญชีธนาคาร รหัสผ่าน เลขประจำตัวประชาชน ที่อยู่บ้าน ที่อยู่กระเป๋าเงินคริปโต และรหัสธุรกรรม จุดที่น่าตั้งข้อสังเกตมากที่สุดคือการปรากฏของรหัสผ่านรวมอยู่ในบันทึกการสนทนาด้วย แม้บริษัทจะระบุว่าข้อมูลที่หลุดแตกต่างกันไปตามสิ่งที่ลูกค้าแต่ละรายแจ้งไว้ระหว่างติดต่อเจ้าหน้าที่ และได้เร่งเตือนให้ผู้ที่เคยแจ้งรหัสผ่านรีบเปลี่ยนรหัสใหม่ทันที แต่ในเชิงมาตรฐานความปลอดภัยของแพลตฟอร์มการเงิน เหตุใดระบบรับเรื่องร้องเรียนของบริษัทเอาต์ซอร์สจึงปล่อยให้มีการรับส่งหรือจัดเก็บรหัสผ่านของลูกค้าในรูปแบบที่สามารถถูกดึงออกไปได้โดยไม่ผ่านการปิดบังข้อมูลอัตโนมัติ
ความน่ากังวลของเหตุการณ์นี้อยู่ที่การนำข้อมูลดิบไปต่อยอดเป็นกลโกงหลอกลวงแบบเจาะจงตัวบุคคล Coinone เองก็ยอมรับว่ามิจฉาชีพสามารถสวมรอยเป็นเจ้าหน้าที่ของแพลตฟอร์ม โดยอ้างอิงรายละเอียดจากประวัติการติดต่อในอดีตเพื่อสร้างความน่าเชื่อถือ ลองนึกภาพผู้เสียหายที่ได้รับโทรศัพท์หรืออีเมลซึ่งระบุวันเวลาที่เคยแจ้งปัญหา รหัสธุรกรรม เลขที่บัญชีธนาคาร และเลขประจำตัวประชาชนได้อย่างถูกต้องทุกตัวอักษร การป้องกันตัวด้วยความระมัดระวังทั่วไปแทบไร้ผลเมื่อผู้โจมตีถือบทสนทนาจริงอยู่ในมือ เปรียบเหมือนการล็อกประตูห้องนิรภัยชั้นในอย่างแน่นหนา แต่กลับวางสำเนาประวัติการเข้าออกและรหัสผ่านไว้บนโต๊ะรับแขกหน้าอาคาร
อีกหนึ่งช่องว่างที่ยังไร้คำตอบคือขนาดความเสียหายที่แท้จริง เพราะ Coinone ปฏิเสธที่จะเปิดเผยตัวเลขผู้ได้รับผลกระทบ โดยระบุเพียงว่าขึ้นอยู่กับประวัติการติดต่อของแต่ละคน ขณะที่ในภาพรวมของอุตสาหกรรมสินทรัพย์ดิจิทัลเกาหลีใต้ เหตุการณ์นี้เกิดขึ้นไล่เลี่ยกับความเคลื่อนไหวของ GOPAX ที่ประกาศระงับการซื้อขายและการถอนคริปโตเพื่อย้ายสินทรัพย์ทั้งหมดไปเก็บในระบบออฟไลน์ (cold storage) สะท้อนให้เห็นว่าแรงกดดันด้านความปลอดภัยกำลังบีบคั้นผู้ประกอบการทุกรายอย่างหนัก
เมื่อย้อนกลับไปดูข้อมูลของหน่วยงานกำกับดูแลเอง ยิ่งเห็นชัดว่าปัญหาไม่ได้เพิ่งเกิดขึ้นเพียงชั่วข้ามคืน เพราะในเดือนตุลาคม 2569 คณะกรรมการบริการทางการเงินแห่งเกาหลีใต้เพิ่งเปิดเผยผลการตรวจสอบบริษัทการเงิน 555 แห่ง และพบข้อบกพร่องด้านความมั่นคงปลอดภัยไซเบอร์สูงถึง 130 แห่ง ตัวเลขดังกล่าวชี้ให้เห็นว่าช่องโหว่เชิงโครงสร้างฝังตัวอยู่ในระบบการเงินเกาหลีใต้เป็นวงกว้าง การที่ Coinone ระบุว่าได้รายงานเหตุละเมิดครั้งนี้ต่อทางการเกาหลีใต้แล้ว จึงเป็นเพียงจุดเริ่มต้นของการตรวจสอบว่ามาตรฐานการกำกับดูแลผู้รับจ้างช่วงภายนอก (third-party vendor) ถูกบังคับใช้อย่างจริงจังเพียงใด
กรณีของ MetaM และ Coinone กำลังพิสูจน์ว่ากฎหมายและประกาศคุมเข้มของภาครัฐจะศักดิ์สิทธิ์จริงหรือไม่เมื่อต้องเผชิญหน้ากับความหละหลวมในห่วงโซ่บริการภายนอก จากนี้ไป Coinone และหน่วยงานกำกับดูแลของเกาหลีใต้จะเร่งเปิดเผยจำนวนผู้เสียหายที่แท้จริงพร้อมบังคับใช้มาตรการเยียวยาและอุดช่องโหว่การเก็บข้อมูลของเอาต์ซอร์สให้เห็นผลก่อนที่คลื่นฟิชชิงระลอกใหม่จะสร้างความเสียหายเป็นวงกว้าง หรือจะปล่อยให้เหตุการณ์นี้จบลงเพียงประกาศเตือนภัยที่ผลักภาระการเปลี่ยนรหัสผ่านและการระวังตัวกลับไปให้ผู้บริโภคแบกรับตามลำพัง