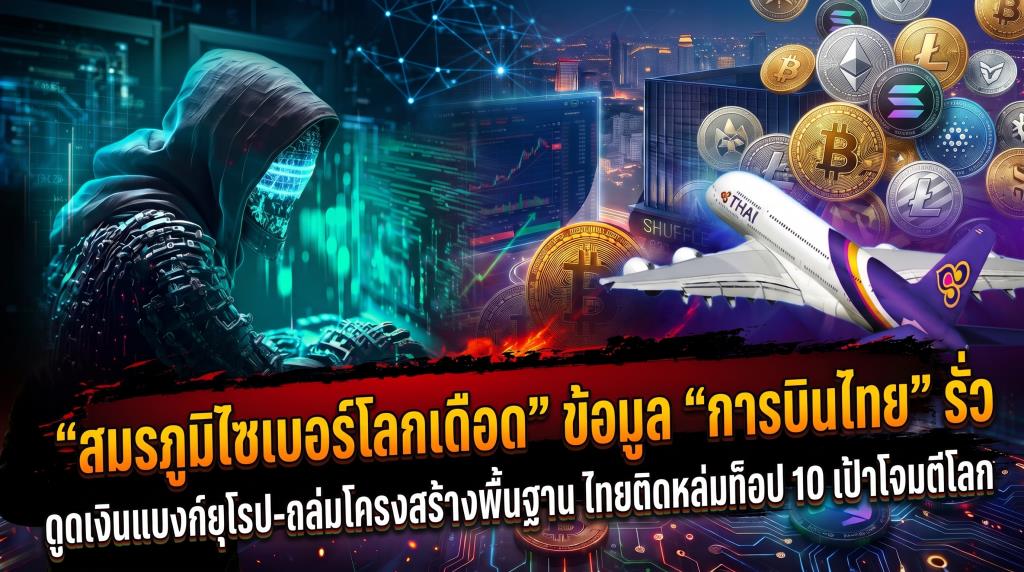
เปิดแฟ้มสืบสวนภัยคุกคามทางไซเบอร์ล่าสุด พบจุดเปลี่ยนครั้งสำคัญของโลกอาชญากรรม เมื่อแฮกเกอร์ทิ้งวิธีเดิม หันมาใช้ "ปัญญาประดิษฐ์" (AI) เป็นเครื่องจักรสังหาร เจาะทะลวงระบบธนาคารและโครงสร้างพื้นฐานทั่วโลก ไล่ตั้งแต่การโคลนเสียงผู้บริหารปล้นแบงก์อิตาลี 95 ล้านยูโร ถล่ม 400 สถาบันการเงินอเมริกาใต้ ลามมาถึงเกาหลีใต้ ฟิลิปปินส์ และเขย่าขวัญคนไทยด้วยปมข้อมูลผู้โดยสาร "การบินไทย" รั่วไหลผ่านระบบคู่ค้า ขณะที่สถิติชี้ชัด องค์กรไทยถูกโจมตีเฉลี่ยพุ่งกระฉูดสัปดาห์ละกว่า 3,000 ครั้ง ติดอันดับ 10 ของโลก
สถานการณ์ภัยคุกคามทางไซเบอร์ในห้วงเวลานี้ไม่ได้เป็นเพียงเรื่องของการหลอกลวงรายบุคคลหรือการส่งไวรัสเรียกค่าไถ่แบบดั้งเดิมอีกต่อไป แต่ได้ยกระดับสู่ "สงครามเทคโนโลยีเต็มรูปแบบ" จากการตรวจสอบและรวบรวมข้อมูลเหตุการณ์โจมตีทางไซเบอร์ที่เกิดขึ้นพร้อมกันในหลายภูมิภาคทั่วโลก พบความเชื่อมโยงที่น่าตกใจว่า กลุ่มอาชญากรไซเบอร์ได้นำเทคโนโลยีปัญญาประดิษฐ์ หรือ AI เข้ามาใช้เป็นเครื่องมือหลักในการค้นหาช่องโหว่และเข้ายึดครองระบบเป้าหมายด้วยความเร็วที่มนุษย์ไม่สามารถรับมือได้ทัน
เจาะปม “การบินไทย” ข้อมูลรั่ว 6 หมื่นราย แผลเปิดจากระบบคู่ค้า
ภัยใกล้ตัวในประเทศไทย ซึ่งสร้างความตื่นตระหนกให้กับผู้เดินทางเป็นอย่างมาก เมื่อมีรายงานการเจาะระบบฐานข้อมูลผู้โดยสารของบริษัท การบินไทย จำกัด (มหาชน) หรือ THAI ส่งผลให้ข้อมูลส่วนบุคคลของผู้โดยสารกว่า 60,000 ราย หลุดรอดออกไปสู่ภายนอก
จากการตรวจสอบข้อเท็จจริงในเชิงลึก พบว่าช่องโหว่ไม่ได้เกิดจากการเจาะเข้าสู่เซิร์ฟเวอร์หลักของการบินไทยโดยตรง แต่เป็นการโจมตีผ่าน "ซัพพลายเชน" หรือบริษัทคู่ค้าผู้ให้บริการระบบสำรองที่นั่งระดับโลกอย่าง "อมาเดอุส" (Amadeus) ซึ่งทำหน้าที่เชื่อมต่อข้อมูลการเดินทางของสายการบินชั้นนำทั่วโลก
แม้ทางสายการบินไทยและสำนักงานการบินพลเรือนแห่งประเทศไทย (กพท.) จะเร่งเข้าตรวจสอบ ระงับช่องโหว่ และออกมายืนยันว่าเหตุการณ์ดังกล่าวเป็นข้อมูลในส่วนของการสำรองที่นั่ง ไม่ส่งผลกระทบต่อระบบปฏิบัติการหรือความปลอดภัยในการทำการบินแต่อย่างใด แต่กรณีนี้สะท้อนให้เห็นถึงจุดอ่อนสำคัญขององค์กรขนาดใหญ่ ที่แม้จะป้องกันระบบภายในอย่างแน่นหนา แต่หากระบบของคู่ค้าถูกเจาะ ความเสียหายก็สามารถลุกลามเข้ามาถึงตัวได้ทันที
ไทยติดท็อป 10 เป้าโจมตีโลก โดนถล่มเฉลี่ยสัปดาห์ละ 3,000 ครั้ง
กรณีของการบินไทยเป็นเพียงยอดภูเขาน้ำแข็งของวิกฤตภัยไซเบอร์ในประเทศไทย ข้อมูลสถิติล่าสุดที่เปิดเผยผ่านสื่อมวลชนระบุว่า ในช่วง 1 เดือนที่ผ่านมา องค์กรทั้งภาครัฐและเอกชนในประเทศไทยตกเป็นเป้าหมายของการโจมตีทางไซเบอร์เฉลี่ยสูงถึงกว่า 3,000 ครั้งต่อสัปดาห์ ตัวเลขดังกล่าวส่งผลให้ประเทศไทยขยับขึ้นมาติดอันดับ "ท็อป 10 ของโลก" ที่ถูกโจมตีทางไซเบอร์มากที่สุด สะท้อนให้เห็นว่าโครงสร้างพื้นฐานทางดิจิทัลของไทยกำลังตกอยู่ในสายตาของกลุ่มแฮกเกอร์ระดับสากลอย่างหนัก
เอเชียอ่วม! แฮกเกอร์ใช้ AI เจาะแบงก์เกาหลีใต้-ฉกข้อมูลแรงงานฟิลิปปินส์
เมื่อขยายวงตรวจสอบไปยังภูมิภาคเอเชีย พบว่ากลุ่มแฮกเกอร์กำลังใช้กลยุทธ์ที่ซับซ้อนและรุนแรงขึ้นอย่างเห็นได้ชัด เช่น ที่ประเทศเกาหลีใต้ กลุ่มแฮกเกอร์ได้นำเครื่องมือ AI ที่ชื่อว่า "ARTEX" มาใช้ในการเจาะระบบสถาบันการเงินพร้อมกันถึง 16 แห่ง ส่งผลให้ข้อมูลลูกค้าและข้อมูลทางการเงินรั่วไหลออกไปราว 100,000 รายการ โดยมีบริษัทหลักทรัพย์ยักษ์ใหญ่อย่าง Daishin Securities และ Mirae Asset Securities รวมอยู่ในกลุ่มที่ได้รับผลกระทบด้วย
ขณะที่ในภูมิภาคอาเซียน ฐานข้อมูลของสำนักงานการจ้างงานในต่างประเทศของฟิลิปปินส์ (POEA) ถูกแฮกเกอร์บุกเจาะและดูดไฟล์สำรองข้อมูลขนาดมหึมาถึง 69 กิกะไบต์ (GB) ออกไปได้สำเร็จภายในเวลาเพียง 24 นาทีเท่านั้น
นอกจากนี้ ยังมีรายงานการโจมตีระบบธนาคารในประเทศมาเลเซีย และระบบของสายการบินในประเทศสิงคโปร์อย่างต่อเนื่องในช่วงเวลาไล่เลี่ยกัน
ยุโรป-อเมริกาวิกฤต โคลนเสียง AI ปล้นแบงก์อิตาลี-แฮกตู้แช่แข็งป่วนเมือง
ข้ามฟากไปยังซีกโลกตะวันตก ความเสียหายจากการใช้ AI ของอาชญากรไซเบอร์ได้แปรเปลี่ยนเป็นตัวเลขความสูญเสียทางการเงินมหาศาลและการคุกคามโครงสร้างพื้นฐานที่กระทบต่อชีวิตประจำวันของประชาชน
ในประเทศอิตาลี เกิดคดีปล้นธนาคารรูปแบบใหม่ที่แทบไม่เคยปรากฏมาก่อน เมื่อมิจฉาชีพใช้ข้อความปลอมแอบอ้างเป็นประธานเจ้าหน้าที่บริหาร (CEO) ควบคู่กับการใช้เทคโนโลยี AI สังเคราะห์เสียง (Voice Cloning) เลียนแบบเสียงของผู้บริหารระดับสูงได้อย่างแนบเนียน เพื่อสั่งการให้เจ้าหน้าที่ของธนาคารส่วนบุคคลในเครือ "อินเตซา ซานเปาโล" (Intesa Sanpaolo) ดำเนินการโอนเงินออกจากระบบ คิดเป็นมูลค่าความเสียหายสูงถึง 95 ล้านยูโร แม้เจ้าหน้าที่จะสามารถอายัดและติดตามเงินกลับคืนมาได้บางส่วน แต่ยังมีเงินอีกถึง 36 ล้านยูโร ที่หายสาบสูญไปในระบบและยังไม่สามารถติดตามคืนได้
ขณะเดียวกัน ในภูมิภาคอเมริกาใต้ แก๊งอาชญากรไซเบอร์ได้พัฒนา "ตัวแทน AI" (AI Agents) ที่ต่อยอดมาจากโมเดลภาษาขนาดใหญ่ (LLM) เพื่อใช้ในการค้นหาช่องโหว่และโจมตีระบบอัตโนมัติ เปิดฉากถล่มธนาคารและบริษัทผู้ให้บริการชำระเงินกว่า 400 แห่งทั่วภูมิภาค
ไม่เพียงแค่ภาคการเงินเท่านั้น แต่ระบบสาธารณูปโภคและห่วงโซ่อุปทานอาหารในยุโรปก็ตกเป็นเป้าหมายเช่นกัน โดยซูเปอร์มาร์เก็ตในประเทศฝรั่งเศสและสถานประกอบการธุรกิจในประเทศเนเธอร์แลนด์ ถูกแฮกเกอร์เจาะเข้าสู่ระบบควบคุมอุณหภูมิความเย็นของตู้แช่แข็ง สั่งการให้ปรับเพิ่มอุณหภูมิขึ้นจนส่งผลให้อาหารสดและสินค้าจำนวนมากเกิดการเน่าเสีย สร้างความเสียหายทางเศรษฐกิจอย่างหนัก ซึ่งขณะนี้หน่วยงานด้านความมั่นคงของชาติตะวันตกกำลังจับตาอย่างใกล้ชิดว่า ปฏิบัติการป่วนโครงสร้างพื้นฐานในยุโรปครั้งนี้ อาจมีกลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลรัสเซียหรืออิหร่านอยู่เบื้องหลัง
สงครามบนสมรภูมิไซเบอร์ หายนะที่ไม่มีวันจบสิ้น
ภาพรวมของเหตุการณ์ทั้งหมดที่เกิดขึ้นในเวลานี้ ชี้ให้เห็นข้อเท็จจริงที่ไม่อาจปฏิเสธได้ว่า เส้นแบ่งระหว่างการโจมตีทางไซเบอร์เพื่อหวังผลทางการเงิน กับการทำสงครามไซเบอร์เพื่อบ่อนทำลายความมั่นคงทางเศรษฐกิจของประเทศต่างๆ กำลังเลือนรางลงทุกที การที่แฮกเกอร์สามารถใช้ AI เจาะระบบและดูดข้อมูลขนาดใหญ่ได้ในเวลาไม่กี่นาที หรือปลอมแปลงอัตลักษณ์บุคคลเพื่อโอนเงินหลักพันล้านบาทได้สำเร็จ ย่อมเป็นสัญญาณเตือนภัยระดับสูงสุดให้ทั้งภาครัฐและเอกชนทั่วโลก รวมถึงประเทศไทย ต้องเร่งยกเครื่องระบบป้องกันภัยไซเบอร์ใหม่ทั้งหมด ก่อนที่ความเสียหายจะลุกลามเกินกว่าจะควบคุมได้.