เมื่อพูดถึงภัยคุกคามทางไซเบอร์ หลายองค์กรมักให้ความสำคัญกับการป้องกันการโจมตีจากภายนอก เช่น Phishing, Ransomware หรือการโจมตีช่องโหว่ของระบบ แต่ในความเป็นจริง ความเสี่ยงด้าน Cybersecurity อาจเกิดจากบุคคลที่มีสิทธิ์เข้าถึงระบบ เครือข่าย แอปพลิเคชัน หรือข้อมูลขององค์กรอยู่แล้ว
Insider Threat จึงเป็นความเสี่ยงที่องค์กรไม่ควรมองข้าม เพราะอาจเกิดได้ทั้งจากการกระทำโดยเจตนา ความผิดพลาดของผู้ใช้งาน หรือกรณีที่บัญชีภายในถูกผู้ไม่หวังดียึดครอง
การรับมือกับ Insider Threat จึงไม่ควรพึ่งพาเพียงการอบรมพนักงานหรือการติดตั้งระบบรักษาความปลอดภัยเพียงประเภทเดียว แต่ควรบริหารจัดการร่วมกันทั้ง Identity, Access Control, Least Privilege, Monitoring, Security Awareness และ Zero Trust เพื่อป้องกัน ตรวจจับ และจำกัดผลกระทบเมื่อเกิดเหตุการณ์ขึ้น
บทความนี้จะพาไปทำความรู้จักว่า Insider Threat คืออะไร เกิดขึ้นได้จากใครบ้าง มีกี่ประเภท มีสัญญาณอะไรที่องค์กรควรเฝ้าระวัง และควรรับมืออย่างไรให้เหมาะกับสภาพแวดล้อมการทำงานยุค Cloud และ Hybrid Work
Insider Threat คืออะไร
Insider Threat คือภัยคุกคามทางไซเบอร์ที่เกิดจากบุคคลซึ่งมีสิทธิ์เข้าถึงระบบ เครือข่าย แอปพลิเคชัน หรือข้อมูลขององค์กร โดยอาจเป็นพนักงาน ผู้รับเหมา Vendor คู่ค้า หรือบุคคลภายนอกที่ได้รับสิทธิ์เข้าถึงทรัพยากรขององค์กร
Insider Threat สามารถเกิดขึ้นได้ทั้งจาก เจตนาร้าย ความประมาท หรือบัญชีผู้ใช้งานที่ถูกโจมตี ตัวอย่างเช่น พนักงานตั้งใจนำข้อมูลสำคัญออกจากองค์กร พนักงานส่งไฟล์ผิดคน หรือบัญชีของผู้ใช้งานถูกขโมย Username และ Password แล้วถูกนำไปใช้เข้าถึงระบบภายใน
ความท้าทายสำคัญคือ Insider หรือบัญชีที่ถูก Compromise อาจมีสิทธิ์เข้าถึงระบบอยู่แล้ว ทำให้การตรวจจับและแยกแยะกิจกรรมที่เป็นอันตรายออกจากการทำงานตามปกติทำได้ยากกว่าการโจมตีจากผู้ใช้งานภายนอก
Insider Threat เกิดขึ้นได้อย่างไร
Insider Threat ไม่ได้เกิดจาก “คนในองค์กรที่มีเจตนาร้าย” เพียงอย่างเดียว แต่สามารถเกิดจากหลายปัจจัย เช่น
● Excessive Access ผู้ใช้งานได้รับสิทธิ์มากกว่าที่จำเป็นต่อการทำงาน
● Credential Compromise Username, Password หรือ Session ของผู้ใช้งานถูกขโมย
● Human Error ผู้ใช้งานทำผิดพลาด เช่น ส่งข้อมูลผิดคนหรือเปิดไฟล์ที่เป็นอันตราย
● Malicious Behavior บุคคลที่มีสิทธิ์เข้าถึงระบบนำสิทธิ์ดังกล่าวไปใช้สร้างความเสียหาย
● Third-Party Access Vendor หรือผู้รับเหมามีสิทธิ์เข้าถึงระบบโดยไม่มีการควบคุมที่เหมาะสม
● Poor Offboarding บัญชีหรือสิทธิ์ของอดีตพนักงานไม่ได้ถูกยกเลิกอย่างครบถ้วน
ดังนั้น การบริหาร Insider Threat จำเป็นต้องมองทั้ง บุคลากร บัญชี สิทธิ์การเข้าถึง อุปกรณ์ ข้อมูล และพฤติกรรมการใช้งาน ร่วมกัน
ใครบ้างที่อาจเป็น Insider
คำว่า Insider ไม่ได้หมายถึงพนักงานประจำเพียงอย่างเดียว แต่หมายถึงบุคคลที่มีสิทธิ์เข้าถึงทรัพยากรขององค์กร ตัวอย่างเช่น
● พนักงานปัจจุบัน ที่ได้รับสิทธิ์เข้าถึงข้อมูลตามหน้าที่
● อดีตพนักงาน ที่บัญชีหรือ Remote Access ยังไม่ได้ถูกยกเลิก
● พนักงานสัญญาจ้าง ที่ได้รับสิทธิ์เพื่อทำงานในโครงการ
● ผู้รับเหมาและ Vendor ที่ต้องเข้าถึงระบบเพื่อให้บริการ
● คู่ค้าหรือบุคคลภายนอก ที่ได้รับสิทธิ์เข้าถึงทรัพยากรขององค์กร
● บัญชีผู้ใช้งานที่ถูก Compromise ซึ่งผู้โจมตีนำบัญชีจริงมาใช้เพื่อเข้าถึงระบบ
ดังนั้น การรับมือกับ Insider Threat จึงต้องพิจารณาทั้งบุคลากรภายในและบุคคลภายนอกที่มีสิทธิ์เข้าถึงทรัพยากรขององค์กร
Insider Threat มีกี่ประเภท
โดยทั่วไป Insider Threat สามารถแบ่งออกเป็น 3 กลุ่มหลัก ได้แก่ Malicious Insider, Negligent Insider และ Compromised Insider
1. Malicious Insider ผู้ที่ตั้งใจสร้างความเสียหาย
เป็นกรณีที่บุคคลภายในใช้สิทธิ์ที่ตนเองมีเพื่อสร้างความเสียหายหรือแสวงหาผลประโยชน์ เช่น คัดลอกฐานข้อมูลลูกค้า นำข้อมูลสำคัญไปเผยแพร่ หรือแก้ไขและลบข้อมูลขององค์กร โดยแรงจูงใจอาจมาจากผลประโยชน์ส่วนตัว ความไม่พอใจต่อองค์กร หรือการได้รับการว่าจ้างจากบุคคลภายนอก
2. Negligent Insider ผู้ที่สร้างความเสี่ยงจากความประมาท
เป็นกรณีที่ผู้ใช้งานไม่ได้มีเจตนาสร้างความเสียหาย แต่เกิดจากความผิดพลาดหรือการไม่ปฏิบัติตามแนวทางด้านความปลอดภัย เช่น
● ส่งไฟล์สำคัญไปยังอีเมลผิด
● ใช้รหัสผ่านที่ไม่ปลอดภัย
● คลิกลิงก์ Phishing
● ดาวน์โหลดซอฟต์แวร์ที่ไม่ได้รับอนุญาต
● ทำอุปกรณ์ที่มีข้อมูลสำคัญสูญหาย
● ใช้ข้อมูลบริษัทบนบริการ Cloud หรือ AI ที่ไม่ได้รับอนุญาต
● ไม่อัปเดตซอฟต์แวร์ตามนโยบายขององค์กร
แม้จะไม่ได้มีเจตนาร้าย แต่ความผิดพลาดเหล่านี้อาจเปิดช่องให้ผู้ไม่หวังดีเข้าถึงระบบหรือข้อมูลสำคัญขององค์กรได้
3. Compromised Insider บัญชีภายในที่ถูกยึด
กรณีนี้เจ้าของบัญชีอาจไม่ได้เป็นผู้ก่อเหตุเอง แต่บัญชีของพนักงานถูกขโมยข้อมูลรับรองจาก Phishing, Social Engineering, Malware หรือการโจมตีรูปแบบอื่น
เมื่อผู้โจมตีสามารถควบคุมบัญชีได้ ก็อาจนำสิทธิ์ของเจ้าของบัญชีมาใช้เข้าถึงระบบหรือข้อมูลภายใน ทำให้กิจกรรมดังกล่าวดูคล้ายกับการใช้งานปกติของพนักงาน และอาจทำให้การตรวจจับทำได้ยากขึ้น
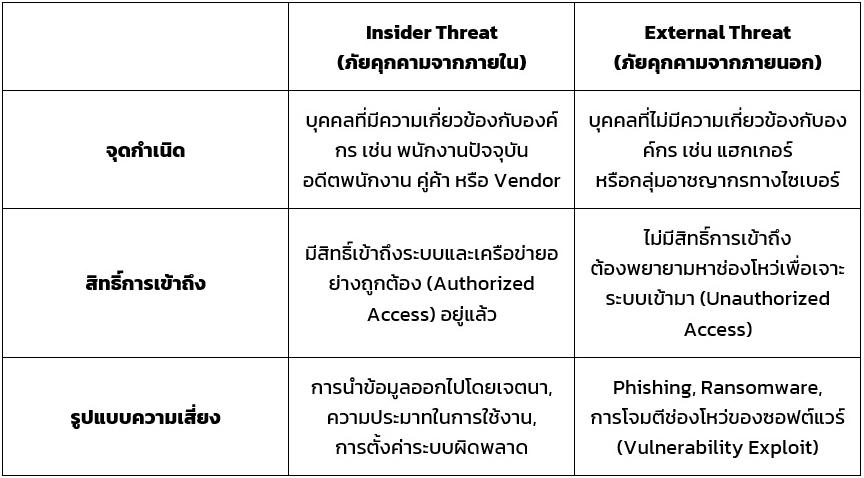
Insider Threat ต่างจาก External Threat อย่างไร
ภัยคุกคามทั้งสองรูปแบบสร้างความเสียหายต่อข้อมูลและทรัพย์สินขององค์กรเช่นเดียวกัน แต่มีความแตกต่างกันในประเด็นดังต่อไปนี้
ตัวอย่าง Insider Threat ที่องค์กรควรระวัง
Insider Threat สามารถเกิดขึ้นได้จากเหตุการณ์ใกล้ตัวในการทำงาน ไม่จำเป็นต้องเป็นการโจมตีระบบที่ซับซ้อนเสมอไป เช่น
● พนักงานนำข้อมูลสำคัญออกจากองค์กร พนักงานอาจคัดลอกฐานข้อมูลลูกค้า เอกสารทางธุรกิจ หรือข้อมูลภายในไปยังอุปกรณ์ส่วนตัว ก่อนนำออกจากองค์กรหรือส่งต่อให้บุคคลอื่น
● ส่งข้อมูลสำคัญผิดคน พนักงานอาจแนบไฟล์ผิดหรือเลือกผู้รับอีเมลผิด โดยไฟล์ดังกล่าวอาจมีข้อมูลลูกค้า ข้อมูลการเงิน หรือเอกสารภายในที่ไม่ควรเปิดเผยต่อบุคคลภายนอก
● บัญชีผู้ดูแลระบบถูกขโมย หากบัญชีที่มีสิทธิ์สูงถูกโจมตี ผู้ไม่หวังดีอาจใช้บัญชีดังกล่าวเข้าถึงระบบ แก้ไขสิทธิ์ผู้ใช้งาน หรือเข้าถึงข้อมูลสำคัญได้
● อุปกรณ์ที่มีข้อมูลสำคัญสูญหาย การเก็บข้อมูลสำคัญไว้บน Laptop, USB หรืออุปกรณ์ส่วนตัวที่ไม่มีมาตรการป้องกันที่เหมาะสม อาจทำให้ข้อมูลตกอยู่ในความเสี่ยงเมื่ออุปกรณ์สูญหายหรือถูกขโมย
● Vendor เข้าถึงระบบมากเกินความจำเป็น Vendor หรือผู้รับเหมาอาจได้รับสิทธิ์ Remote Access เพื่อสนับสนุนระบบ แต่หากไม่มีการจำกัดขอบเขตและระยะเวลาการเข้าถึงอย่างเหมาะสม อาจเพิ่มความเสี่ยงต่อระบบและข้อมูลขององค์กร
Insider Threat สร้างความเสียหายอย่างไร
ผลกระทบของ Insider Threat ไม่ได้มีเพียงการรั่วไหลของข้อมูล แต่สามารถกระทบต่อการดำเนินงานและความน่าเชื่อถือขององค์กรได้หลายด้าน
● ความเสียหายด้านข้อมูลและระบบ ผู้ที่มีสิทธิ์เข้าถึงอาจนำข้อมูลออกไป แก้ไข หรือลบข้อมูลสำคัญ รวมถึงทำให้ระบบบางส่วนหยุดทำงาน ส่งผลต่อการดำเนินธุรกิจ
● ความเสียหายด้านการเงิน องค์กรอาจมีค่าใช้จ่ายในการตรวจสอบเหตุการณ์ กู้คืนระบบ จัดการเหตุข้อมูลรั่วไหล รวมถึงความเสียหายจากการสูญเสียโอกาสทางธุรกิจหรือการปฏิบัติตามข้อกำหนดที่เกี่ยวข้อง
● ความเสียหายต่อความน่าเชื่อถือ หากข้อมูลลูกค้าหรือข้อมูลสำคัญรั่วไหล อาจกระทบต่อความไว้วางใจของลูกค้า คู่ค้า และพันธมิตรทางธุรกิจ รวมถึงภาพลักษณ์ด้านการบริหารจัดการข้อมูลขององค์กร
● ความเสี่ยงด้าน Compliance การเข้าถึงหรือเปิดเผยข้อมูลโดยไม่ได้รับอนุญาตอาจเกี่ยวข้องกับข้อกำหนดด้านการคุ้มครองข้อมูลและกฎระเบียบของอุตสาหกรรม ซึ่งองค์กรควรประเมินตามลักษณะข้อมูลและข้อกำหนดที่เกี่ยวข้อง
สัญญาณที่อาจบ่งบอกถึง Insider Threat
ไม่มีพฤติกรรมใดเพียงอย่างเดียวที่สามารถยืนยันได้ว่าผู้ใช้งานกำลังเป็น Insider Threat แต่การตรวจสอบกิจกรรมที่แตกต่างจากรูปแบบปกติสามารถช่วยให้องค์กรมองเห็นความเสี่ยงได้เร็วขึ้น เช่น
● เข้าสู่ระบบในช่วงเวลาที่ผิดปกติ
● เข้าถึงข้อมูลจำนวนมากผิดจากลักษณะงาน
● ดาวน์โหลดหรือรับส่งข้อมูลในปริมาณสูงผิดปกติ
● พยายามเข้าถึงระบบหรือข้อมูลที่ไม่เกี่ยวข้องกับหน้าที่
● ติดตั้งซอฟต์แวร์ที่ไม่ได้รับอนุญาต
● มีความพยายามหลายครั้งในการเข้าถึงระบบสำคัญ
● พยายามหลีกเลี่ยงหรือ Bypass มาตรการรักษาความปลอดภัย
● มีการเปลี่ยนแปลงสิทธิ์หรือการตั้งค่าที่ไม่สอดคล้องกับหน้าที่
● มีการเข้าถึงหรือถ่ายโอนข้อมูลจำนวนมากก่อนสิ้นสุดการทำงาน
สิ่งสำคัญคือองค์กรควรหลีกเลี่ยงการตัดสินว่าผู้ใช้งานเป็นภัยคุกคามจากสัญญาณเพียงข้อเดียว แต่ควรนำข้อมูลจากหลายแหล่งมาวิเคราะห์ร่วมกันและตรวจสอบตามบริบท
Insider Threat ควรตรวจจับอย่างไร
การตรวจจับ Insider Threat ไม่ควรพิจารณาเพียงการเข้าถึงข้อมูลหรือการ Login ที่ผิดปกติ แต่ควรวิเคราะห์พฤติกรรมของผู้ใช้งานร่วมกับข้อมูลจากหลายส่วนของระบบ เพื่อให้เห็นความเปลี่ยนแปลงและประเมินความเสี่ยงได้รอบด้าน โดยองค์กรสามารถตรวจจับได้จากแนวทางต่อไปนี้
● วิเคราะห์พฤติกรรมการใช้งาน ติดตามรูปแบบการ Login อุปกรณ์ สถานที่ ช่วงเวลาที่เข้าใช้งาน ระบบที่เข้าถึง และปริมาณข้อมูลที่ใช้งาน หากพบพฤติกรรมที่ผิดปกติ เช่น เข้าถึงข้อมูลจำนวนมากในช่วงเวลาที่ไม่ใช่เวลาทำงาน หรือพยายามเข้าถึงระบบที่ไม่เกี่ยวข้องกับหน้าที่ ควรตรวจสอบเพิ่มเติม
● ตรวจสอบสิทธิ์และการเข้าถึงข้อมูล ตรวจสอบว่าผู้ใช้แต่ละรายมีสิทธิ์เข้าถึงระบบและข้อมูลเหมาะสมกับหน้าที่หรือไม่ พร้อมติดตามการใช้สิทธิ์อย่างต่อเนื่อง เช่น การดาวน์โหลดหรือคัดลอกข้อมูลจำนวนมาก การเข้าถึงข้อมูลสำคัญ หรือการถ่ายโอนข้อมูลไปยังอุปกรณ์ภายนอก
● รวบรวมข้อมูลจากหลายแหล่ง เชื่อมโยงข้อมูลจาก Identity, Endpoint, Network และ Application เพื่อให้เห็นความสัมพันธ์ของเหตุการณ์ เช่น การ Login จากอุปกรณ์ใหม่ร่วมกับการเข้าถึงข้อมูลจำนวนมากและการส่งข้อมูลออกจากระบบ ซึ่งอาจช่วยระบุพฤติกรรมที่มีความเสี่ยงได้รวดเร็วขึ้น
● ใช้ SIEM และ UEBA ช่วยตรวจจับ SIEM ช่วยรวบรวมและวิเคราะห์ Log จากระบบต่าง ๆ ขณะที่ UEBA ช่วยวิเคราะห์รูปแบบพฤติกรรมของผู้ใช้และอุปกรณ์ เพื่อค้นหากิจกรรมที่ผิดไปจากพฤติกรรมปกติและแจ้งเตือนทีมรักษาความปลอดภัยให้ตรวจสอบต่อไป
องค์กรควรป้องกัน Insider Threat อย่างไร
การลดความเสี่ยงจาก Insider Threat ไม่ควรพึ่งพาเทคโนโลยีเพียงอย่างเดียว แต่ควรทำงานร่วมกันระหว่าง People, Process และ Technology
จำกัดสิทธิ์ตามความจำเป็น
กำหนดให้ผู้ใช้งานสามารถเข้าถึงเฉพาะข้อมูลและระบบที่จำเป็นต่อการทำงาน หรือที่เรียกว่า Least Privilege
องค์กรควรทบทวนสิทธิ์เป็นระยะ โดยเฉพาะเมื่อพนักงานเปลี่ยนตำแหน่ง ย้ายทีม หรือสิ้นสุดการทำงาน
การใช้ Role-Based Access Control (RBAC) หรือ Attribute-Based Access Control (ABAC) สามารถช่วยกำหนดสิทธิ์ตามบทบาทและเงื่อนไขที่เหมาะสมได้
ใช้ Multi-Factor Authentication
การเปิดใช้ MFA ช่วยลดความเสี่ยงจากกรณี Username หรือ Password ถูกขโมย โดยเฉพาะระบบสำคัญ เช่น Email, ERP, Cloud และระบบที่มีข้อมูลสำคัญ
ตรวจสอบบัญชีที่มีสิทธิ์สูง
ควรให้ความสำคัญกับบัญชี Administrator และ Privileged Account เป็นพิเศษ รวมถึงลดการใช้สิทธิ์สูงแบบถาวรและติดตามกิจกรรมที่เกิดขึ้นกับบัญชีเหล่านี้
ติดตามและบันทึกกิจกรรม
องค์กรควรเก็บ Log จากระบบสำคัญและตรวจสอบกิจกรรมที่ผิดปกติ เช่น การ Download ข้อมูลจำนวนมาก การเข้าถึงระบบสำคัญนอกเวลาทำงาน หรือการเปลี่ยนแปลงสิทธิ์ผู้ใช้งาน
ป้องกันข้อมูลด้วย Data Loss Prevention
สำหรับข้อมูลสำคัญ องค์กรสามารถใช้แนวทาง Data Loss Prevention (DLP) เพื่อช่วยควบคุมและตรวจสอบการเคลื่อนย้ายข้อมูลผ่านช่องทางต่าง ๆ เช่น Email, Endpoint, Cloud หรือ Storage
สร้าง Security Awareness ให้พนักงาน
พนักงานควรได้รับการอบรมเกี่ยวกับ Phishing, Social Engineering, Password Security, Data Handling และแนวทางการใช้งานระบบและข้อมูลอย่างปลอดภัย
โดยเฉพาะในยุคที่องค์กรนำ Generative AI และ Cloud Services มาใช้งาน ควรมีแนวทางที่ชัดเจนเกี่ยวกับข้อมูลประเภทใดที่สามารถนำไปใช้งานบนบริการภายนอกได้
ทบทวนสิทธิ์ของ Vendor และบุคคลภายนอก
Vendor, Contractor และ Partner ควรได้รับสิทธิ์ตามขอบเขตงานและระยะเวลาที่จำเป็นเท่านั้น พร้อมมีการทบทวนและยกเลิกสิทธิ์เมื่อสิ้นสุดโครงการหรือความร่วมมือ
มีกระบวนการ Offboarding ที่ชัดเจน
เมื่อพนักงานลาออกหรือสิ้นสุดสัญญา องค์กรควรมีขั้นตอนยกเลิกบัญชี ปิด Session หรือ Token ยกเลิก Remote Access คืนอุปกรณ์ และทบทวนสิทธิ์ที่เกี่ยวข้อง เพื่อป้องกันการเข้าถึงระบบหลังสิ้นสุดการทำงาน
เตรียม Incident Response Plan
องค์กรควรกำหนดขั้นตอนรับมือเมื่อพบพฤติกรรมที่อาจเป็น Insider Threat เช่น การระงับบัญชี ยกเลิก Token แยกอุปกรณ์ออกจากระบบ จำกัดสิทธิ์ และตรวจสอบ Log ที่เกี่ยวข้อง
การมีแผนที่ชัดเจนช่วยให้องค์กรสามารถลดระยะเวลาในการตอบสนองและจำกัดขอบเขตความเสียหายได้
Zero Trust ช่วยลดความเสี่ยงจาก Insider Threat ได้อย่างไร
ในอดีต องค์กรมักพิจารณาว่าผู้ใช้งานที่อยู่ภายในเครือข่ายองค์กรมีความน่าเชื่อถือมากกว่าผู้ใช้งานจากภายนอก แต่แนวทางดังกล่าวอาจไม่เพียงพอในสภาพแวดล้อมที่มี Cloud, Remote Work, Hybrid Work และอุปกรณ์หลากหลายประเภท
Zero Trust จึงเปลี่ยนแนวคิดจากการเชื่อถือผู้ใช้งานตามตำแหน่งหรือสถานที่เชื่อมต่อ มาเป็นการประเมินและบังคับใช้นโยบายการเข้าถึงตามตัวตน อุปกรณ์ บริบท และระดับความเสี่ยงอย่างเหมาะสม โดยมีหลักการสำคัญคือ Never Trust, Always Verify
Zero Trust ไม่ได้หมายความว่าจะต้องยืนยันตัวตนแบบเดิมทุกครั้งโดยไม่มีบริบท แต่เน้นการตรวจสอบและประเมินความน่าเชื่อถือของ Access Request อย่างต่อเนื่อง พร้อมกำหนดสิทธิ์ให้เหมาะสมกับทรัพยากรที่ผู้ใช้งานต้องการเข้าถึง
แนวทางดังกล่าวช่วยลดความเสี่ยงจาก Insider Threat ได้หลายด้าน เช่น
● ลดสิทธิ์ที่ไม่จำเป็น
● จำกัดการเข้าถึงเฉพาะ Application หรือ Resource ที่ได้รับอนุญาต
● ลดการเคลื่อนที่ภายในระบบของผู้โจมตี
● เพิ่มการตรวจสอบ Identity และ Device
● ช่วยจำกัดขอบเขตความเสียหายหากบัญชีถูกยึด